Если вам прислали ссылку на брокера в формате smartproxy.ink/mobile/?target=..., прежде чем регистрироваться и переводить деньги, стоит проверить, куда она ведет.
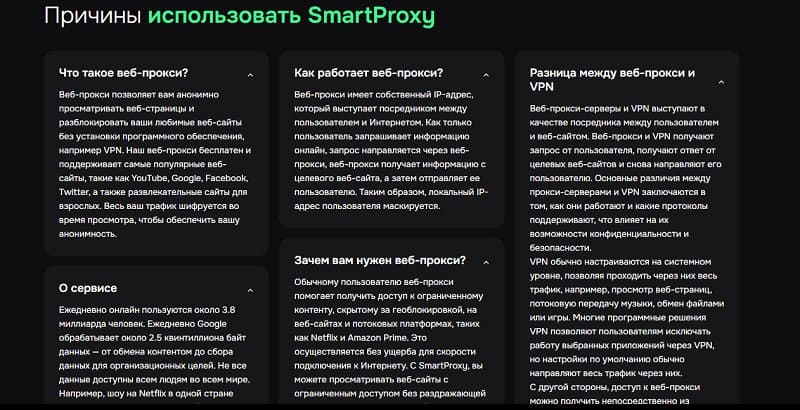
SmartProxy Ink не является брокером. Это промежуточный веб-сервис, через который пользователь попадает на другой домен. Весной и летом 2026 года ссылки такого формата неоднократно встречались в историях людей, потерявших деньги на малоизвестных инвестплатформах.
В URL значение после target= показывает конечный сайт. В собранных кейсах через SmartProxy пользователи попадали на сайты лжеброкеров Gadispo, Sanpolix, Zinelyke, Waradrev, Theucxe, Isladova и Lenwrek. У этих проектов обнаруживаются несколько доменов и отдельные названия торговых терминалов.
Как работают брокеры-клоны
Подобные проекты часто используют сразу несколько доменов. Если один перестает работать или становится известен пользователям, появляется другой. При этом интерфейс и сценарий общения могут оставаться прежними.
Клиента нередко знакомят с «аналитиком», который предлагает начать с небольшой суммы. Затем ему показывают торговлю и растущий баланс. Настоящие проблемы начинаются при попытке вывести средства: появляются комиссии, дополнительные проверки, требования внести еще деньги или привести другого человека.
Поэтому важно смотреть не на название терминала, а на то, какая компания фактически стоит за сайтом.
Что такое SmartProxy и почему он появляется в таких ссылках
«Смарт Прокси» — это в данном случае не название брокера. Речь идет о домене smartproxy.ink, используемом как посредник.
Например:
- smartproxy.ink/mobile/?target=https%3A%2F%2Fgadis-po.click#/history
Здесь фактический конечный домен — gadis-po.click.
- smartproxy.ink/mobile/?target=https%3A%2F%2Fsan-polix.me#/aut
Внутри ссылки находится san-polix.me.
Сам по себе прокси является обычной интернет-технологией и не доказывает мошенничество. Вопрос вызывает другое: почему клиенту брокера предлагают заходить через промежуточный адрес, а не на официальный домен компании?
Брокер-мошенник Gadispo: баланс $5 000 и проблема при выводе
Один из показательных кейсов, где фигурировал Smart Proxy, связан со лжеброкером Gadispo.
Пользователь сообщал, что около месяца торговал на площадке. Собственных средств было вложено около 22 000 рублей, еще $1 000, по его словам, предоставил аналитик. На экране появился баланс около $5 000.
Проблема возникла при попытке вывести деньги. В обращении говорилось: «Я пытался вывести 5 000 долл. Назвал неверный код, теперь просят бенефициара».
Ссылка на кабинет выглядит так:
- smartproxy.ink/mobile/?target=https%3A%2F%2Fgadis-po.click#/history
Gadispo использует следующие домены:
- gadispo.net,
- gadis-po.click,
- gds-po.vip.
Терминал называется AssetPilot.
Упомянутая в этом примере последовательность — рост баланса, заявка на вывод и новые условия — повторяется и в других историях.
Sanpolix: сайт знакомств и депозит через MEXC
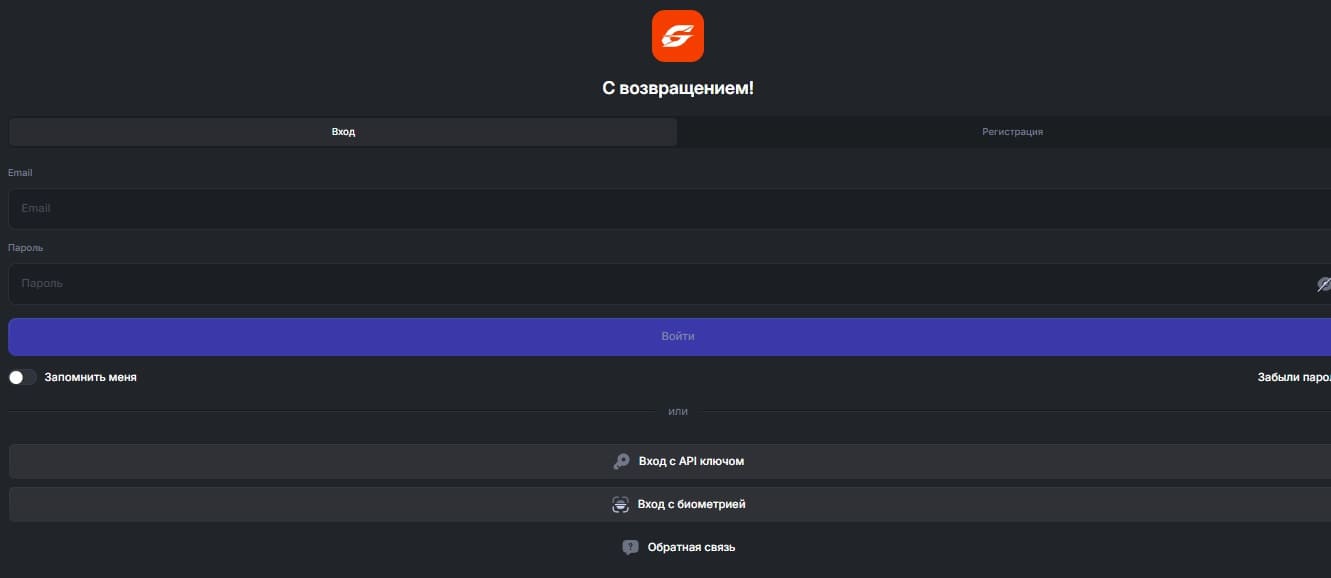
В другом кейсе пользователь рассказывал, что познакомился с девушкой в интернете, после чего получил предложение инвестировать. Его связали с другим человеком, и тот открыл счет через «СмартПрокси Инк».
Ссылка на сайт мошенников:
- smartproxy.ink/mobile/?target=https%3A%2F%2Fsan-polix.me#/aut
Жертва перевела на площадку $250 через MEXC, но не смогла ничего вывести. Позднее автор решил проверить информацию о компании и, по его словам, обнаружил негативные отзывы.
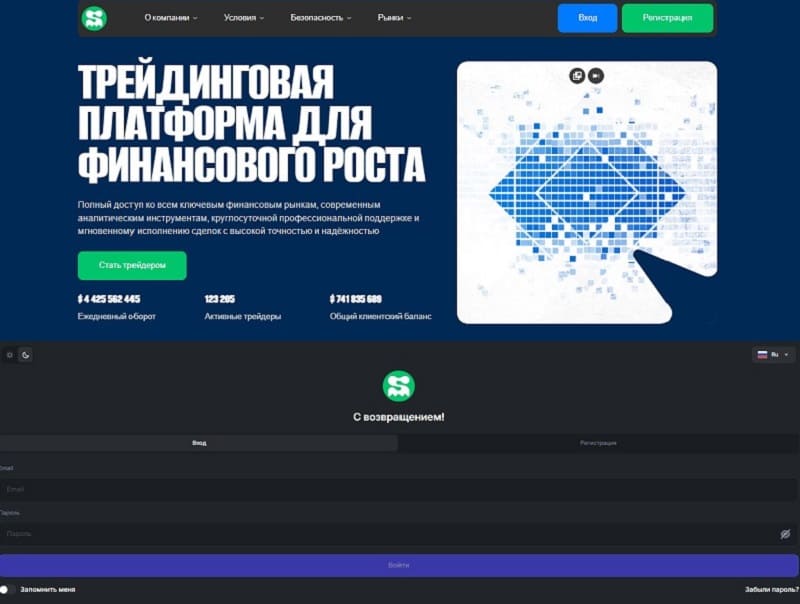
У Sanpolix фигурируют такие доменные имена:
- sanpolix.com,
- san-plx.site,
- san-polix.me.
Название терминала — CapitalBridge.
Это показательный момент: доверие к проекту формируется не только сайтом, но и человеком, который приводит клиента в схему.
Есть и более краткие жалобы. Пользователи сообщали, что не могут вывести деньги на карту, счет SmartProxy Ink был заблокирован, а поддержка не отвечала больше месяца.
В совокупности с другими историями такая жалоба показывает одну проблему: когда возникает спор по выводу, пользователь должен понимать, с какой компанией он имеет дело и куда направлять официальную претензию.
Zinelyke: 700 000 рублей и дополнительный «залог»
Пострадавший сообщил, что внес на площадку 700 000 рублей. При попытке вывода ему заявили, что для перевода необходима специальная банковская услуга Operations для граждан РФ. Затем потребовали разместить $5 150: $50 назывались «стоимостью подключения», а $5 100 — «залогом».
Ссылка пользователя вела на страницу SmartProxy:
- smartproxy.ink/mobile/?target=https%3A%2F%2Fzn-lyke.click#/auth
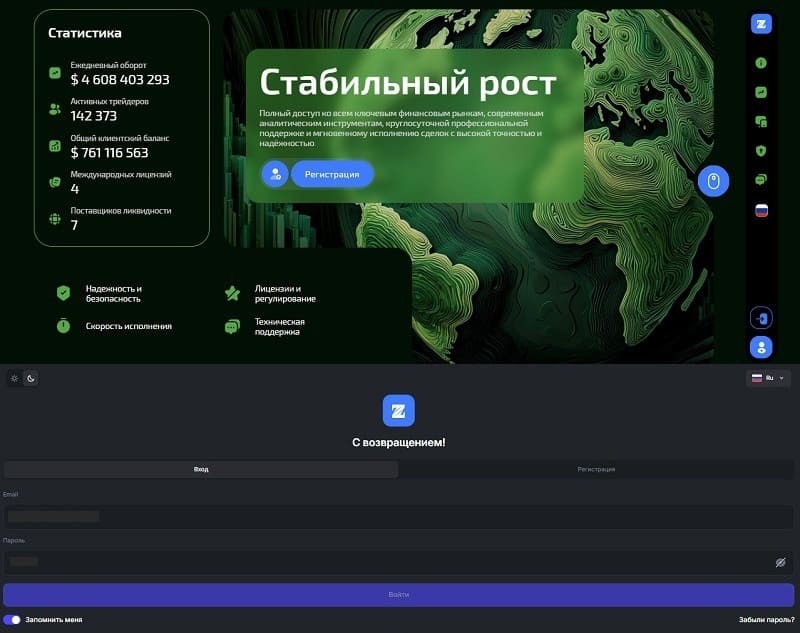
У проекта встречаются такие домены:
- zinelyke.com,
- zine-lyke.biz,
- zn-lyke.click.
Терминал называется AssetCenter.
Требование нового залога для получения уже имеющихся денег можно расценить как характерный признак интернет-мошенничества.
Theucxe: один миллион рублей и кредит
В истории с Theucxe фигурирует уже другой психологический сценарий.
Пострадавшая рассказала, что ее мать около трех месяцев убеждали в надежности проекта, присылали цветы и постепенно формировали доверие. После этого она перевела мошенникам около 600 000 рублей.
ЧИТАЙТЕ ТАКЖЕ: Торговая платформа MarketGrid: почему она не отдает деньги и кто за ней стоит
Когда женщина решила вывести деньги, ей сообщили, что нужно внести еще 400 000 рублей. По словам автора обращения, одновременно ее уговаривали взять кредит.
Ссылка:
- smartproxy.ink/mobile/?target=https%3A%2F%2Ftu-cxe.me#/auth
Лжеброкер использует следующие сайты:
- theucxe.com,
- theu-cxe.pro,
- tu-cxe.me.
Здесь хорошо видна схема: эмоциональное сближение до вложения денег, а затем давление уже с финансовой стороны.
Isladova, Waradrev и Lenwrek
Ссылки Smart Proxy также встречаются при взаимодействии с брокером-мошенником Isladova:
- smartproxy.ink/mobile/?target=https%3A%2F%2Fisla-dova.vip#/auth/
Пользователь сообщал о вложении 130 000 рублей и еще 98 000 рублей, связанных с «третьими лицами».
Проект использует терминал VertexCore и два веб-адреса:
- isladova.com,
- isla-dova.vip.
Для Waradrev использовался адрес:
- smartproxy.ink/mobile/?target=https%3A%2F%2Fwarad-rev.pro#/auth/
Терминал брокера-клона называется VectorLayer. Домены проекта:
- waradrev.com,
- warad-rev.pro,
- wrd-rev.click.
Для Lenwrek:
- smartproxy.ink/mobile/?target=https%3A%2F%2Flen-wrek.org#/auth
У него обнаружился терминал FinNode и три ресурса:
- lenwrek.com,
- l-wrek.vip,
- len-wrek.org.
Даже без подробных жалоб здесь заметен одинаковый технический рисунок: несколько доменов, отдельный терминал и ссылка «Смарт Прокси», через которую пользователь попадает в кабинет.
Что объединяет эти истории
Если убрать названия и суммы, большинство кейсов, где фигурирует ссылка «СмартПрокси», выглядит похожим образом:
- Человек контактирует с «аналитиком» или знакомым.
- Ему дают ссылку для регистрации на малоизвестной платформе.
- Пользователь пополняет счет и наблюдает, как растет баланс.
- При попытке вывода появляется новое условие или ограничение.
В жалобах встречаются:
- невозможность вывести деньги;
- блокировка кабинета;
- требование нового платежа;
- необходимость привести доверенное лицо / третье лицо / бенефициара;
- запрос дополнительных документов;
- предложение оформить кредит.
Особенно важно помнить: цифра в личном кабинете не доказывает наличие такой же суммы, доступной для вывода. Проверить это можно только реальным получением денег без дополнительных обязательных платежей.
ЧИТАЙТЕ ТАКЖЕ: «Не могу вывести деньги с платформы Quick». «Квик» — это обман!
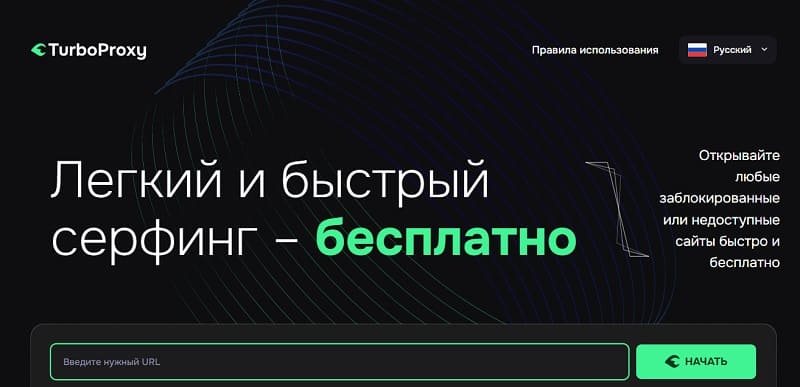
TurboProxy: предшественник SmartProxy
SmartProxy Ink не был первым прокси, который встречается в подобных историях. Ранее пользователи сообщали о:
- turboproxy.link,
- go.turboproxy.link,
- turboproxy.org и связанных адресах.
Через них люди попадали на сайты клонированных брокеров Demisto, Satozend, Adwititech, Qatari, Nesatsak, Zawayaly и Mendobev.
- В одном случае пользователь рассказывал о потере около 2,3 млн рублей на Demisto.
- В другом речь шла о Satozend: автор сообщал, что при балансе около $13 000 от него потребовали 3 млн рублей.
- В истории Qatari пользователь утверждал, что после вложения $985 ему сообщили о необходимости привлечь бенефициара. В противном случае ему угрожали списанием 1,5% со счета, а затем с карт.
Названия проектов разные, но конструкция ссылок очень похожая:
- сперва прокси,
- затем target=, внутри которого находится домен инвестиционного сайта.
Такая преемственность не доказывает, что владельцы TurboProxy и SmartProxy — одни и те же лица, но показывает устойчивость самой модели.

Зачем брокерам-клонам нужны услуги SmartProxy
Для лжеброкеров такая схема может быть удобна сразу по нескольким причинам:
- Smart Proxy позволяет открывать сайт через промежуточный адрес, если прямой домен перестал работать или оказался недоступен для части пользователей.
- Он частично скрывает настоящий домен. Вместо подозрительного адреса клиент сначала видит нейтральный smartproxy.ink и может не догадаться, что фактически заходит на другой ресурс.
- Простая замена зеркал. У одного проекта может быть несколько доменов: например, у Sanpolix используются sanpolix.com, san-plx.site и san-polix.me, а у Gadispo — gadispo.net, gadis-po.click и gds-po.vip. При смене сайта достаточно изменить адрес внутри target=, тогда как привычный формат ссылки для клиента остается прежним.
Это также затрудняет проверку проекта. Пользователь может видеть одновременно название брокера, прокси и отдельное название торгового терминала, не понимая, кому именно он передает деньги. В результате связь между сайтом, юридическим лицом и реальным поставщиком финансовой услуги становится менее очевидной.
SmartProxy Ink — доказательство мошенничества?
Нет, сам по себе домен Smart Proxy не доказывает мошенническую деятельность. Прокси — обычный технический инструмент. Сам факт его использования для доступа к определённому сайту еще не означает, что владелец сервиса связан с владельцем этого веб-ресурса или его действиями.
Но контекст использования «Смарт Прокси» действительно вызывает вопросы. В 2026 году ссылки этого формата повторяются в историях, связанных с несколькими малоизвестными инвестиционными проектами, где пользователи жалуются на проблемы с выводом и требования дополнительных платежей.
При этом по некоторым связанным проектам существуют и независимые регуляторные сигналы. Например:
- Банк России опубликовал предупреждение в отношении Zawayaly и связанных доменов — zawayaly.com, hzawa-yaly.link и hzw-yaly.info.
- CSSF Люксембурга отдельно предупреждала о брокере-мошеннике Qatari (qatari.xyz), указав на отсутствие разрешения на оказание финансовых услуг.
Сам домен smartproxy.ink зарегистрирован 11 февраля 2026 года, а данные владельца скрыты через сервис приватности. Это не является доказательством мошенничества, но в сочетании с описанным характером использования увеличивает количество вопросов к сервису.
Как проверить ссылку SmartProxy
Начинать проверку нужно не с самого «СмартПрокси», а с конечного адреса:
- Посмотрите, что находится после target=.
- Отдельно проверьте юридическое лицо, лицензию, предупреждения регуляторов, возраст домена и историю связанных сайтов.
Особенно настораживает сочетание нескольких факторов:
- неизвестный брокер,
- несколько зеркал,
- отдельный торговый терминал,
- общение только с менеджером,
- обещание высокой доходности,
- требование заплатить еще раз для вывода.
Последний пункт особо важен. Если вам говорят, что для получения уже заработанных денег сначала нужно внести новый «налог», «страховку», «залог», оплату услуги или комиссию, стоит остановиться.
Что делать, если деньги уже переведены
Выполните следующие действия:
- Сохраните исходную ссылку SmartProxy Ink полностью, включая target=. Она показывает, на какой домен фактически вел пользователь.
- Также сохраните переписку с менеджерами, скриншоты кабинета, историю платежей, заявки на вывод, банковские чеки и данные переводов в цифровой валюте.
Не стоит продолжать вносить деньги только потому, что вам обещают разблокировать вывод после следующего платежа. В описанных историях именно такой механизм неоднократно становился причиной дальнейшего роста потерь.


Вывод
SmartProxy сам по себе нельзя назвать мошенническим брокером: это технический прокси-сервис. Однако в 2026 году smartproxy.ink неоднократно встречается в ссылках на сомнительные инвестпроекты, по которым пользователи сообщают о проблемах с выводом.
Клонированные брокеры-мошенники Gadispo, Sanpolix, Zinelyke, Theucxe, Isladova, Waradrev и Lenwrek используют разные названия и домены, но в историях вокруг них повторяется похожий сценарий:
- человека знакомят с «аналитиком»,
- предлагают инвестиции,
- показывают прибыль,
- при выводе появляются новые условия.
Сравнение со старым TurboProxy показывает, что речь идет не об одном случайном URL, а об устойчивой модели использования прокси как промежуточной точки входа.
Поэтому ссылка формата smartproxy.ink/mobile/?target=... — не автоматическое доказательство мошенничества, но серьезный повод проверить конечный домен до регистрации, передачи документов и перевода денег.
В инвестициях важнее всего не название терминала и не цифра на экране, а существующая компания, подтвержденная лицензия и возможность получить свои средства без оплаты новых, внезапно появившихся условий.
Этот материал был полезен? Поделитесь ним, чтобы предупредить как можно больше людей о происках мошенников.